一、引言:作弊手段的演進
隨著互聯(lián)網(wǎng)業(yè)務(wù)的快速發(fā)展,黑灰產(chǎn)攻擊手段不斷迭代。早期,攻擊者主要依賴自動化腳本、機器人程序等工具進行作弊,如刷單、撞庫、爬蟲等。這類攻擊具有明顯的機器特征,易于被傳統(tǒng)風(fēng)控系統(tǒng)識別。近年來一種新趨勢正在浮現(xiàn):攻擊者開始雇傭真人(眾包)來執(zhí)行惡意操作,以逃避基于行為分析的檢測。這種從“自動化工具作弊”到“真人眾包作惡”的轉(zhuǎn)變,給信息安全帶來了前所未有的挑戰(zhàn)。本文將從實戰(zhàn)角度剖析這一威脅,并探討有效的防御策略。
二、自動化工具作弊的局限
自動化工具作弊曾廣泛用于薅羊毛、惡意注冊、內(nèi)容爬取等場景。其核心優(yōu)勢是低成本、高效率,但缺點同樣顯著:
- 行為特征明顯:機器操作往往具有規(guī)律性,如固定頻率、缺少鼠標(biāo)移動軌跡、請求頭異常等,易被WAF、風(fēng)控引擎攔截。
- 環(huán)境易被檢測:自動化工具通常運行在模擬器、無頭瀏覽器或數(shù)據(jù)中心IP上,可通過設(shè)備指紋、IP信譽等手段識別。
- 對抗成本上升:隨著行為驗證碼、人機識別技術(shù)的普及,自動化工具的繞過難度和成本不斷增加。
因此,黑產(chǎn)團伙開始尋求更隱蔽的路徑——利用真人眾包來模擬正常用戶行為。
三、真人眾包作惡:新的安全威脅
真人眾包作惡是指攻擊者通過眾包平臺(如兼職群、任務(wù)平臺)招募真實用戶,在正常設(shè)備上完成指定操作,如注冊賬號、發(fā)布虛假評論、點贊刷量、甚至進行釣魚攻擊等。由于操作者是真人和真實設(shè)備,傳統(tǒng)基于機器特征的檢測手段幾乎失效。其特點包括:
- 行為高度仿真:真人操作具有自然的鼠標(biāo)軌跡、停留時間和操作間隔,難以與正常用戶區(qū)分。
- 分散且低頻:每個參與者只執(zhí)行少量任務(wù),不易觸發(fā)頻率閾值。
- 難以溯源:攻擊者通過眾包平臺發(fā)布任務(wù),參與者與主謀無直接聯(lián)系,取證困難。
- 規(guī)模化潛力:一旦眾包網(wǎng)絡(luò)形成,可快速組織大量真人執(zhí)行任務(wù),形成“真人DDoS”式攻擊。
例如,某電商平臺曾遭遇專業(yè)“刷單眾包”團隊攻擊:他們通過社交群組織數(shù)百名真實用戶,每人每天只刷幾單,但整體刷單量巨大,且賬號、IP、設(shè)備均分散,導(dǎo)致平臺風(fēng)控系統(tǒng)誤判率上升。
四、面向真人眾包的安全防御實戰(zhàn)
針對真人眾包作惡,單純依賴機器識別已不足,需要從多維度構(gòu)建實戰(zhàn)化防御體系:
- 深度行為分析:利用機器學(xué)習(xí)模型,不僅分析操作頻率,還分析操作序列的語義一致性。例如,正常用戶瀏覽商品會關(guān)注詳情、評價等,而刷單者可能直接下單,行為模式過于單一。
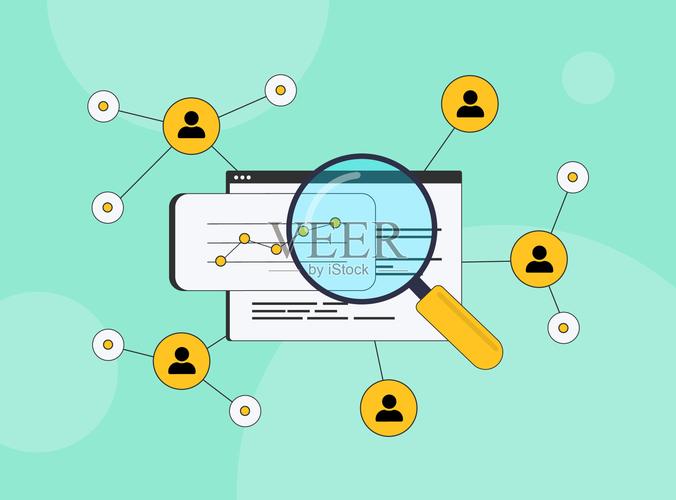
- 關(guān)聯(lián)圖譜分析:構(gòu)建用戶-設(shè)備-IP-行為的關(guān)系圖譜,識別異常聚集。即使單個賬號行為正常,但若多個賬號在短期內(nèi)關(guān)聯(lián)到相同商品或相同收款賬戶,則可判定為團伙作案。
- 業(yè)務(wù)邏輯風(fēng)控:在關(guān)鍵業(yè)務(wù)環(huán)節(jié)增加動態(tài)挑戰(zhàn),如交易前要求二次驗證、內(nèi)容發(fā)布前進行智能審核、限制新賬號的權(quán)益等。這些措施可提高眾包作惡的成本。
- 設(shè)備與環(huán)境指紋:結(jié)合設(shè)備指紋、瀏覽器指紋和網(wǎng)絡(luò)環(huán)境檢測,識別模擬器、改機工具、代理IP等異常環(huán)境。雖然真人眾包使用真實設(shè)備,但往往存在設(shè)備共用、環(huán)境異常(如一人多機)等情況。
- 眾包平臺監(jiān)測與法律手段:主動監(jiān)控公開眾包平臺,發(fā)現(xiàn)針對己方的任務(wù)發(fā)布;同時與執(zhí)法部門合作,打擊組織者。
- 紅藍對抗與持續(xù)演練:定期模擬真人眾包攻擊場景,檢驗風(fēng)控系統(tǒng)的有效性,并不斷迭代策略。
五、眾包直談網(wǎng)絡(luò):黑產(chǎn)的新渠道
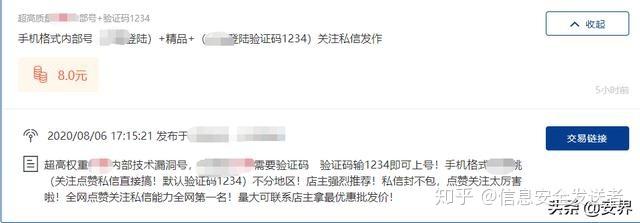
“眾包直談網(wǎng)絡(luò)”是黑產(chǎn)利用即時通訊工具(如Telegram、微信群)直接對接供需雙方的模式。攻擊者不再依賴公開平臺,而是建立私密群組,發(fā)布任務(wù)、結(jié)算傭金。這種模式更加隱蔽,給監(jiān)測帶來困難。安全團隊需要:
- 滲透監(jiān)控已知黑產(chǎn)群組(在法律允許范圍內(nèi)),獲取情報。
- 分析惡意賬號的社交關(guān)系,發(fā)現(xiàn)隱藏的眾包網(wǎng)絡(luò)。
- 與行業(yè)共享威脅情報,共同對抗跨平臺眾包攻擊。
六、
從自動化工具作弊到真人眾包作惡,攻擊手段的進化對信息安全提出了更高要求。作為專注實戰(zhàn)型網(wǎng)絡(luò)安全的從業(yè)者,我們必須認(rèn)識到:防御不能僅停留在機器識別層面,而應(yīng)結(jié)合行為分析、關(guān)系圖譜、業(yè)務(wù)風(fēng)控和心理洞察,構(gòu)建多層次、動態(tài)化的防御體系。加強行業(yè)協(xié)作與法律手段,從源頭遏制眾包作惡的滋生。唯有如此,才能在日益復(fù)雜的攻防對抗中占據(jù)主動。